OpenAI首席执行官奥特曼。(美联社) 华尔街日报17日独家报导,专门研究资安漏洞的独立安全研究团队人员,使用人工智能新创公司Anthropic的AI模型Claude进入一名OpenAI员工的 ChatGPT帐号之后,进而成功骇入OpenAI内部代码系统,能够读取并且修改OpenAI私有软件保存库里的档案,包括OpenAI的算法机密,这个发现揭露了网络自动攻击威胁风险正在升高。 报导指出,OpenAI后来提供6500元奖金给发现安全漏洞的独立研究员,并表示安全漏洞已经解决。 OpenAI成立安全漏洞悬赏计划,获得奖金的Hacktron AI白帽黑客团队独立研究员向华尔街日报透露发现成果。 Hacktron AI首席技术官裴达帕提(Mohan Pedhapati)表示:「我们没有中国黑客那般武艺高强。」他说:「我们只是三个有订阅Claude跟Codex的普通人。」 OpenAI表示,白帽黑客团队发现的两个问题,一个存在于托管OpenAI社群讨论论坛的第三方服务平台Discourse,另一个则在OpenAI公司本身,两个问题如今均已排除。 OpenAI在声明中说:「感谢研究人员分享他们的发现,我们已经限缩社群登录权限,并且撤销受到影响的授权与工作阶段。」 Hacktron研究人员7月23日在Discourse论坛处理特定图片档案的程序里发现漏洞,取得特别版本的Claude Opus 4.8访问权限。研究人员要求AI模型编写能够利用这个漏洞发动网络攻击的代码。 最初这项指令并未成功,但当天晚上Anthropic发布Opus 5,因此Claude模型在隔天上午就找出利用漏洞的办法,写出攻击代码让研究人员进入托管 OpenAI论坛的Discourse服务器,并在服务器上访问用户身分验证授权。 让研究人员感到惊讶的是,这些授权字符串在ChatGPT上同样有效,某些授权属于OpenAI员工,授权权杖还能用来访问OpenAI的软件保存库GitHub服务。 研究团队意识到已经接触到敏感数据便停止入侵,指示聊天机器人提交修改建议(pull request),在OpenAI文档档案加注「Hacktron AI Team PoC」字样,证明已取得机密数据。 |
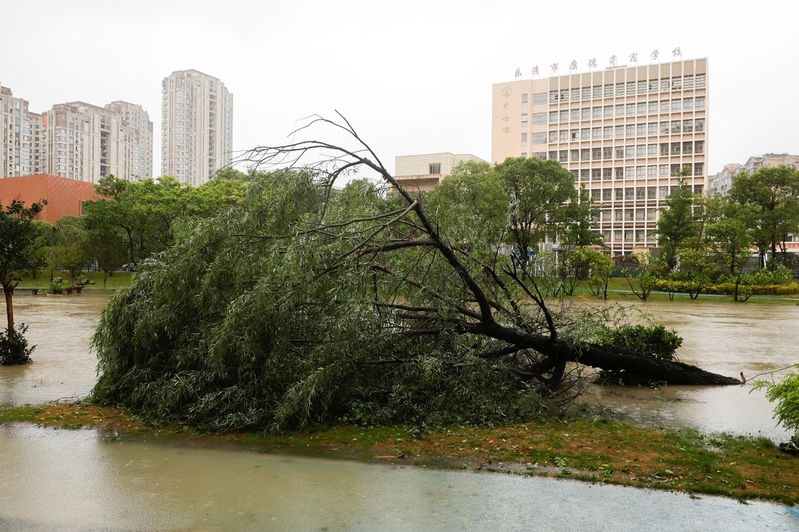 社会巴威台风登陆 浙江乐清700多棵路树遭连根拔起2026-07-12
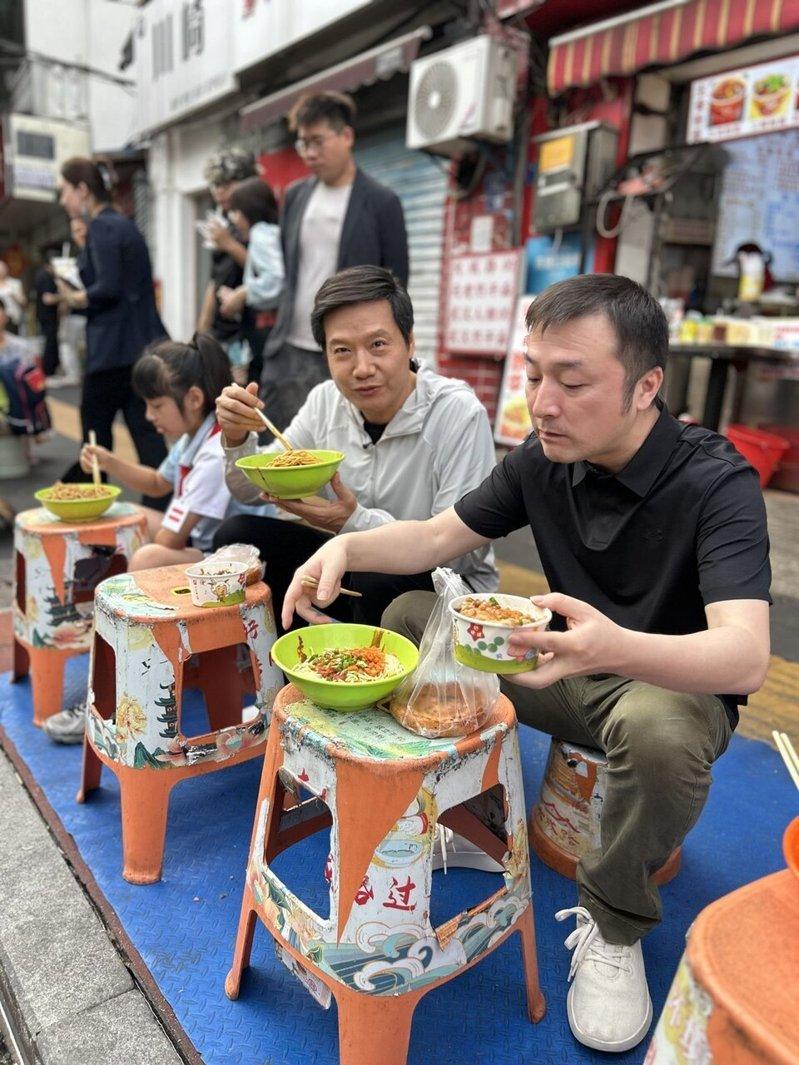 社会雷军蹲武汉路边吃早餐 大啖热干面2026-06-16
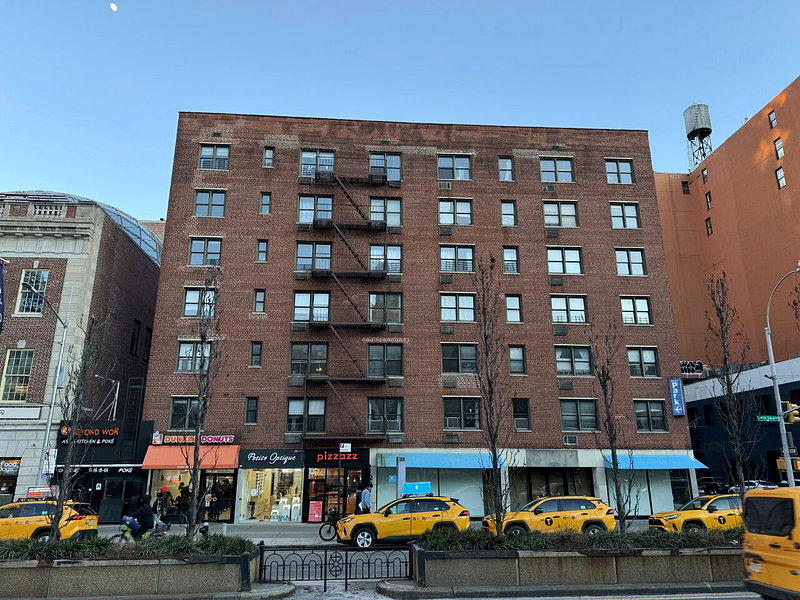 本地告别无限期等待 纽约合作公寓买家迎来45天审批时限2026-07-30